Lỗi chuỗi chứng chỉ SSL xảy ra khi trình duyệt hoặc ứng dụng không thể xây dựng đường dẫn tin cậy từ chứng chỉ của website đến một chứng chỉ gốc có trong kho tin cậy của thiết bị. Nguyên nhân thường gặp là máy chủ không gửi đủ chứng chỉ trung gian, cấu hình nhầm tệp chứng chỉ hoặc một điểm kết thúc TLS vẫn sử dụng cấu hình cũ.
Đây cũng là tình trạng thường được mô tả bằng thông báo “SSL certificate chain incomplete”. Lỗi có thể chỉ xuất hiện trên một số thiết bị hoặc trình duyệt, vì khả năng lưu tạm và tự tìm chứng chỉ trung gian của từng môi trường không giống nhau.
Chuỗi chứng chỉ SSL gồm những thành phần nào?
Một chuỗi SSL hoàn chỉnh thường liên quan đến ba lớp chứng chỉ.
Chứng chỉ máy chủ
Chứng chỉ máy chủ, còn gọi là chứng chỉ đầu cuối hoặc leaf certificate, được cấp cho tên miền cụ thể. Trình duyệt đối chiếu tên miền đang truy cập với tên miền có trong chứng chỉ, đồng thời kiểm tra thời hạn và chữ ký của đơn vị cấp chứng chỉ.
Chứng chỉ trung gian
Chứng chỉ trung gian là cầu nối giữa chứng chỉ máy chủ và chứng chỉ gốc. Đơn vị cấp chứng chỉ thường dùng một hoặc nhiều lớp trung gian để ký chứng chỉ cho website thay vì sử dụng trực tiếp khóa của chứng chỉ gốc.
Máy chủ cần gửi chứng chỉ máy chủ cùng các chứng chỉ trung gian cần thiết trong quá trình bắt tay TLS. Nếu thiếu một mắt xích, trình duyệt có thể không xác minh được đơn vị đã cấp chứng chỉ cho website. Đây là nguyên nhân phổ biến của lỗi intermediate certificate.
Chứng chỉ gốc
Chứng chỉ gốc nằm trong kho chứng chỉ tin cậy của hệ điều hành, trình duyệt hoặc ứng dụng. Máy chủ thường không cần gửi chứng chỉ gốc vì thiết bị khách đã có sẵn chứng chỉ này và sử dụng nó làm điểm tin cậy cuối cùng.
Một chuỗi điển hình được xác minh theo hướng:
Chứng chỉ website → Chứng chỉ trung gian → Chứng chỉ gốc tin cậy
Việc đưa chứng chỉ gốc vào gói máy chủ không thay thế được chứng chỉ trung gian bị thiếu. Cách an toàn là dùng đúng gói chuỗi do đơn vị cấp chứng chỉ hoặc hệ thống quản lý chứng chỉ cung cấp.
Dấu hiệu máy chủ gửi thiếu chuỗi chứng chỉ
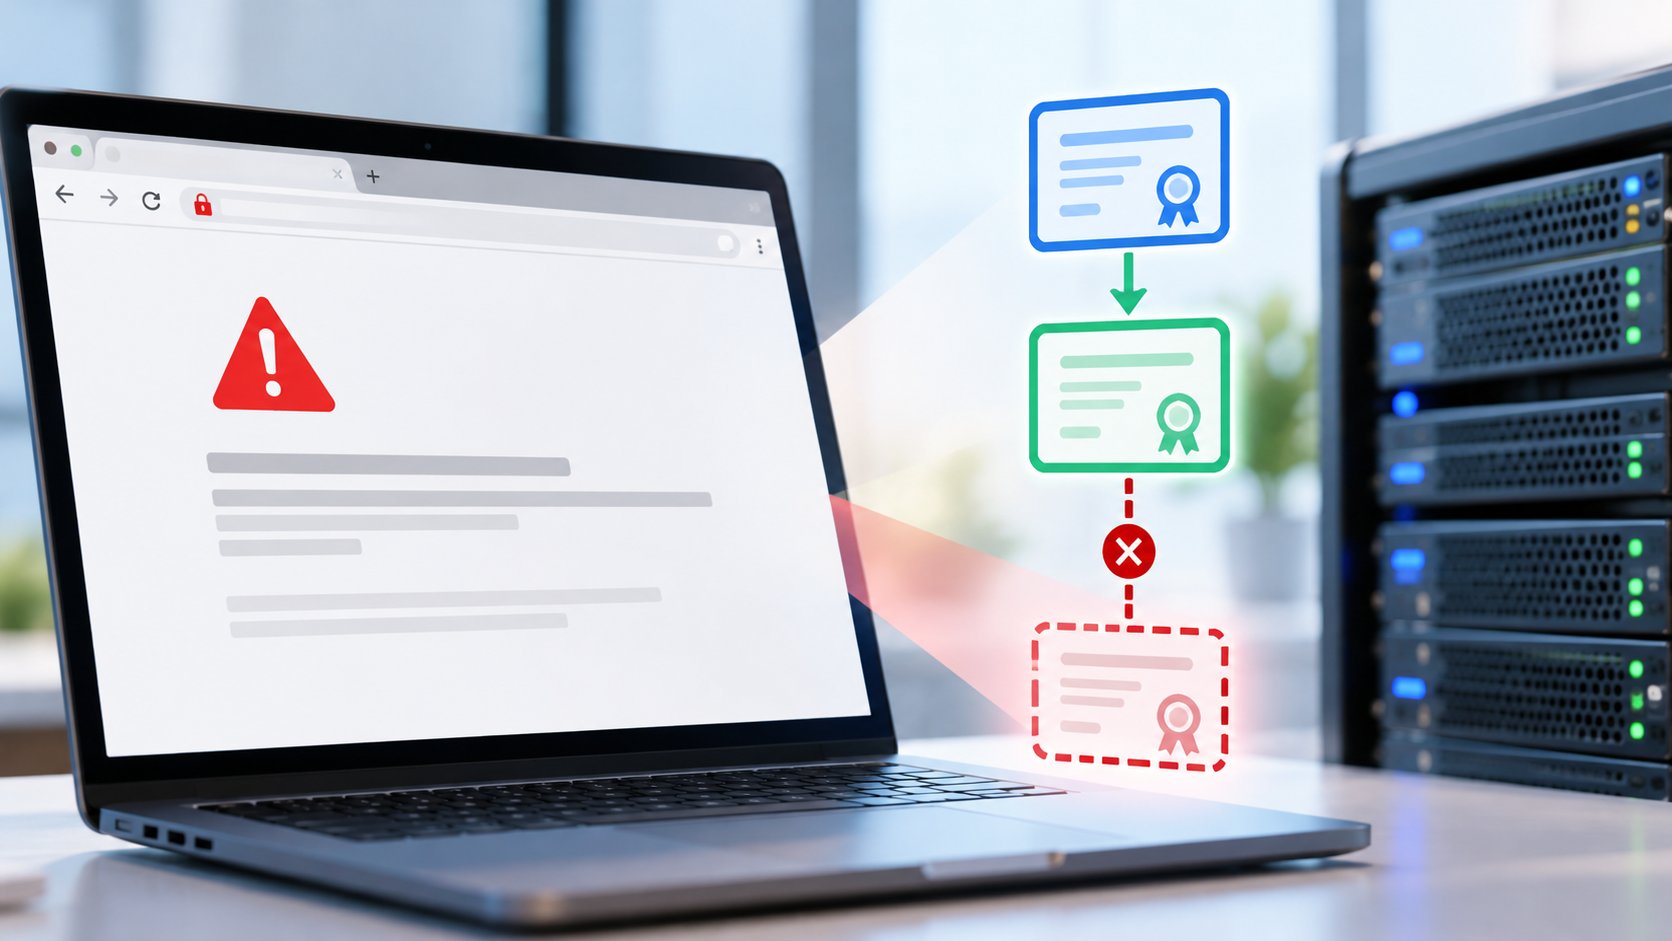
Khi chuỗi không đầy đủ, người dùng có thể gặp các biểu hiện sau:
- Trình duyệt báo chứng chỉ không tin cậy hoặc không thể xác minh đơn vị cấp chứng chỉ.
- Trang hiển thị cảnh báo kết nối không riêng tư dù chứng chỉ máy chủ vẫn còn hiệu lực.
- Một số thiết bị truy cập bình thường nhưng thiết bị khác báo lỗi.
- Trình duyệt mới hoạt động nhưng ứng dụng, thiết bị cũ hoặc công cụ tích hợp API không kết nối được.
- Kết quả kiểm tra trên máy chủ xuất hiện thông báo tương tự
unable to get local issuer certificatehoặcunable to verify the first certificate. - Dịch vụ hoạt động trên một nút máy chủ nhưng lỗi ở nút khác trong cùng hệ thống.
Không nên kết luận thiếu intermediate chỉ dựa trên một thông báo chung. Chứng chỉ hết hạn, sai tên miền, đồng hồ hệ thống sai, chứng chỉ tự ký hoặc kho chứng chỉ gốc quá cũ cũng có thể làm trình duyệt báo chứng chỉ không tin cậy.
Cách kiểm tra chuỗi SSL trên trình duyệt
Tên và vị trí của các mục có thể thay đổi theo phiên bản trình duyệt, nhưng quy trình kiểm tra cơ bản gồm các bước sau.
Bước 1: Mở thông tin bảo mật của website
Truy cập website bằng HTTPS, mở phần thông tin trang hoặc trạng thái kết nối ở bên trái thanh địa chỉ, sau đó chọn mục xem chứng chỉ. Nếu trình duyệt chặn truy cập, không nên bỏ qua cảnh báo trên website đang xử lý dữ liệu đăng nhập, thanh toán hoặc thông tin nhạy cảm.
Bước 2: Xem đường dẫn chứng chỉ
Trong cửa sổ chứng chỉ, kiểm tra các trường quan trọng:
- Tên miền trên chứng chỉ có khớp hostname đang truy cập không.
- Chứng chỉ còn hiệu lực hay đã hết hạn.
- Đơn vị phát hành của chứng chỉ máy chủ là chứng chỉ nào.
- Đường dẫn chứng chỉ có nối được qua lớp trung gian đến chứng chỉ gốc hay không.
- Trình duyệt có đánh dấu mắt xích nào là không tin cậy hoặc không xác minh được hay không.
Nếu chỉ thấy chứng chỉ của website nhưng không có lớp trung gian phù hợp, máy chủ có khả năng đang gửi thiếu chuỗi. Tuy nhiên, trình duyệt có thể tải hoặc lưu tạm intermediate nên kết quả này cần được đối chiếu bằng kiểm tra trực tiếp từ máy chủ.
Bước 3: Thử trên môi trường độc lập
Có thể kiểm tra lại bằng cửa sổ riêng tư, hồ sơ trình duyệt mới hoặc một thiết bị chưa từng truy cập website. Nên thử cả mạng khác nếu nghi ngờ proxy nội bộ hoặc phần mềm bảo mật đang thay chứng chỉ.
Việc một máy truy cập được không chứng minh cấu hình đã đúng cho mọi người dùng. Thiết bị đó có thể đã lưu chứng chỉ trung gian từ lần truy cập trước.
Cách kiểm tra chuỗi chứng chỉ trên máy chủ
Xác định nơi thực sự kết thúc kết nối TLS
Chứng chỉ không nhất thiết được cài trực tiếp trên máy chủ ứng dụng. Kết nối TLS có thể kết thúc tại máy chủ web, reverse proxy, bộ cân bằng tải, cổng bảo mật hoặc lớp phân phối nội dung.
Cần xác định đúng thành phần đang trả chứng chỉ cho người dùng. Sửa tệp trên máy chủ ứng dụng sẽ không có tác dụng nếu một lớp phía trước mới là nơi xử lý HTTPS.
Kiểm tra chuỗi máy chủ đang gửi
Quản trị viên có thể dùng OpenSSL để quan sát các chứng chỉ được máy chủ trả về:
openssl s_client -connect hasontech.vn:443 -servername hasontech.vn -showcerts </dev/null
Nếu kiểm tra một hostname khác, cần thay cả địa chỉ kết nối và giá trị SNI bằng đúng hostname đó. Tham số SNI rất quan trọng khi một địa chỉ IP phục vụ nhiều website.
Khi đọc kết quả, cần lưu ý:
-showcertshiển thị danh sách chứng chỉ phía máy chủ gửi, không đồng nghĩa toàn bộ danh sách đã được xác minh là hợp lệ.- Chứng chỉ đầu cuối phải thuộc đúng hostname cần kiểm tra.
- Sau chứng chỉ đầu cuối phải có đủ intermediate cần thiết để nối đến gốc tin cậy.
- Kết quả xác minh còn phụ thuộc kho chứng chỉ gốc trên máy thực hiện lệnh.
Có thể kiểm thử và phát hiện lỗi bằng một yêu cầu HTTPS từ chính máy chủ để xác minh theo kho tin cậy của hệ điều hành. Nếu trình duyệt thành công nhưng lệnh phía máy chủ thất bại, cần xem xét cả chuỗi được gửi và tình trạng kho chứng chỉ gốc của máy kiểm tra.
Kiểm tra cấu hình tệp chứng chỉ
Trong nhiều cấu hình máy chủ web, tệp được khai báo cho chứng chỉ phải là full chain, gồm chứng chỉ website theo sau bởi các chứng chỉ trung gian. Khóa riêng được khai báo trong một tệp riêng và không được chèn vào chuỗi chứng chỉ công khai.
Tên chỉ thị và cách tách tệp phụ thuộc máy chủ web, phiên bản phần mềm và bảng điều khiển đang sử dụng. Không nên sao chép cấu hình từ một hệ thống khác khi chưa kiểm tra tài liệu tương ứng với môi trường hiện tại.
Ngoài ra, cần kiểm tra tất cả virtual host, nút cân bằng tải, địa chỉ IPv4, IPv6 và các cổng HTTPS đang phục vụ người dùng. Một nút còn cấu hình cũ có thể khiến lỗi xuất hiện không liên tục.
Quy trình khắc phục lỗi intermediate certificate
1. Sao lưu trước khi thay đổi
Trước khi sửa, hãy sao lưu:
- Tệp cấu hình máy chủ web hoặc reverse proxy.
- Chứng chỉ máy chủ và gói intermediate hiện tại.
- Thông tin vị trí tệp, quyền truy cập và chủ sở hữu tệp.
- Cấu hình của từng virtual host hoặc điểm kết thúc TLS.
Khóa riêng cần được bảo vệ, không gửi qua kênh công khai và không đưa vào kho mã nguồn. Bản sao lưu nên đủ để khôi phục cấu hình cũ nếu dịch vụ không thể khởi động sau khi thay đổi.
2. Lấy đúng gói intermediate
Sử dụng chuỗi do đơn vị cấp chứng chỉ hoặc hệ thống quản lý chứng chỉ cung cấp cho chính chứng chỉ đang cài. Không nên chọn một intermediate chỉ vì tên đơn vị phát hành trông giống nhau, bởi một đơn vị có thể có nhiều chuỗi hoặc nhiều thế hệ chứng chỉ trung gian.
Nếu chứng chỉ được cấp và gia hạn tự động, nên kiểm tra xem tác vụ triển khai có đang trỏ đến tệp chỉ chứa leaf certificate thay vì tệp full chain hay không.
3. Ghép chuỗi theo đúng vai trò
Gói dùng cho máy chủ thường bắt đầu bằng chứng chỉ của website, tiếp theo là intermediate gần nhất rồi đến intermediate cấp cao hơn nếu có. Thông thường không cần thêm root certificate vào cuối gói.
Không chỉnh sửa nội dung giữa các dòng bắt đầu và kết thúc của từng khối chứng chỉ. Một ký tự bị thay đổi cũng có thể khiến tệp không đọc được.
4. Cập nhật cấu hình và kiểm tra cú pháp
Trỏ cấu hình TLS đến tệp full chain phù hợp, đồng thời giữ nguyên đường dẫn khóa riêng đúng với chứng chỉ. Trước khi tải lại dịch vụ, chạy chức năng kiểm tra cú pháp cấu hình nếu máy chủ web có hỗ trợ.
Nếu kiểm tra cú pháp thất bại, nên dừng quy trình và khôi phục cấu hình đã sao lưu thay vì cố khởi động lại dịch vụ.
5. Tải lại dịch vụ và xem nhật ký
Sau khi cấu hình hợp lệ, tải lại dịch vụ theo cơ chế của hệ thống. Tải lại thường ít gián đoạn hơn khởi động lại toàn bộ, nhưng lựa chọn cụ thể phụ thuộc hạ tầng đang vận hành.
Kiểm tra nhật ký ngay sau thao tác để phát hiện lỗi đọc tệp, sai quyền, khóa riêng không khớp hoặc tệp chứng chỉ không đúng định dạng.
6. Kiểm tra lại từ bên ngoài
Lặp lại quá trình kiểm tra bằng trình duyệt và OpenSSL từ một môi trường bên ngoài máy chủ. Mục tiêu là xác nhận máy chủ thực sự gửi đủ intermediate, thay vì chỉ xác nhận tệp trên ổ đĩa đã được thay đổi.
Kiểm tra website sau khi sửa lỗi
Khi chuỗi SSL đã hợp lệ, cần rà soát thêm luồng truy cập thực tế. Nếu website sử dụng chuyển hướng, hãy kiểm tra cả phiên bản HTTP, HTTPS, có hoặc không có tiền tố tên miền theo quy trình kiểm tra chuyển hướng HTTP sang HTTPS. TLS phải hoàn tất trước khi trình duyệt nhận được phản hồi chuyển hướng, vì vậy chuyển hướng không thể che giấu một chứng chỉ sai hoặc chuỗi bị thiếu.
Tiếp theo, mở các trang quan trọng và xem tài nguyên có được tải qua kết nối an toàn hay không. Cảnh báo về lỗi mixed content và cách khắc phục là vấn đề khác với thiếu chuỗi chứng chỉ: mixed content xảy ra khi trang HTTPS vẫn gọi ảnh, tập lệnh hoặc tài nguyên khác qua HTTP.
Danh sách kiểm tra sau khi sửa gồm:
- Trang chủ và các trang chức năng mở được mà không có cảnh báo chứng chỉ.
- Chuỗi hiển thị đủ leaf certificate và intermediate cần thiết.
- Tên miền chính, tên miền phụ và các hostname dịch vụ đều dùng chứng chỉ phù hợp.
- Các nút máy chủ trả về cùng một cấu hình chứng chỉ.
- Chuyển hướng không tạo vòng lặp hoặc đưa người dùng sang hostname chưa có chứng chỉ hợp lệ.
- Tài nguyên trong trang được tải qua HTTPS.
- Ứng dụng, API hoặc tác vụ tự động trước đó báo lỗi đã kết nối lại bình thường.
Khi nào nên nhờ quản trị viên xử lý?
Nên chuyển yêu cầu cho quản trị viên hệ thống hoặc đơn vị đang quản lý máy chủ nếu bạn không có quyền truy cập cấu hình TLS, không xác định được nơi kết thúc HTTPS hoặc không có khả năng khôi phục dịch vụ khi cấu hình lỗi.
Khi gửi yêu cầu, hãy cung cấp hostname bị ảnh hưởng, thời điểm phát hiện, ảnh chụp thông báo, trình duyệt hoặc ứng dụng gặp lỗi và kết quả kiểm tra chuỗi nếu có. Không gửi khóa riêng, mật khẩu quản trị hoặc nội dung nhạy cảm qua kênh hỗ trợ không an toàn.
Nếu website đang hoạt động trên hạ tầng nhiều lớp, quản trị viên cần kiểm tra đồng bộ chứng chỉ ở từng điểm kết thúc TLS. Chỉ thay chứng chỉ trên một máy có thể khiến lỗi tiếp tục xuất hiện ngẫu nhiên.
Điều quan trọng là không thay đổi trực tiếp trên môi trường đang phục vụ người dùng khi chưa có bản sao lưu và phương án quay lại. Với người không có quyền hoặc kinh nghiệm kỹ thuật, ghi nhận đầy đủ biểu hiện rồi nhờ quản trị viên xử lý thường an toàn hơn việc tự sửa tệp chứng chỉ.