Vì sao cần kiểm tra TLS theo từng lớp
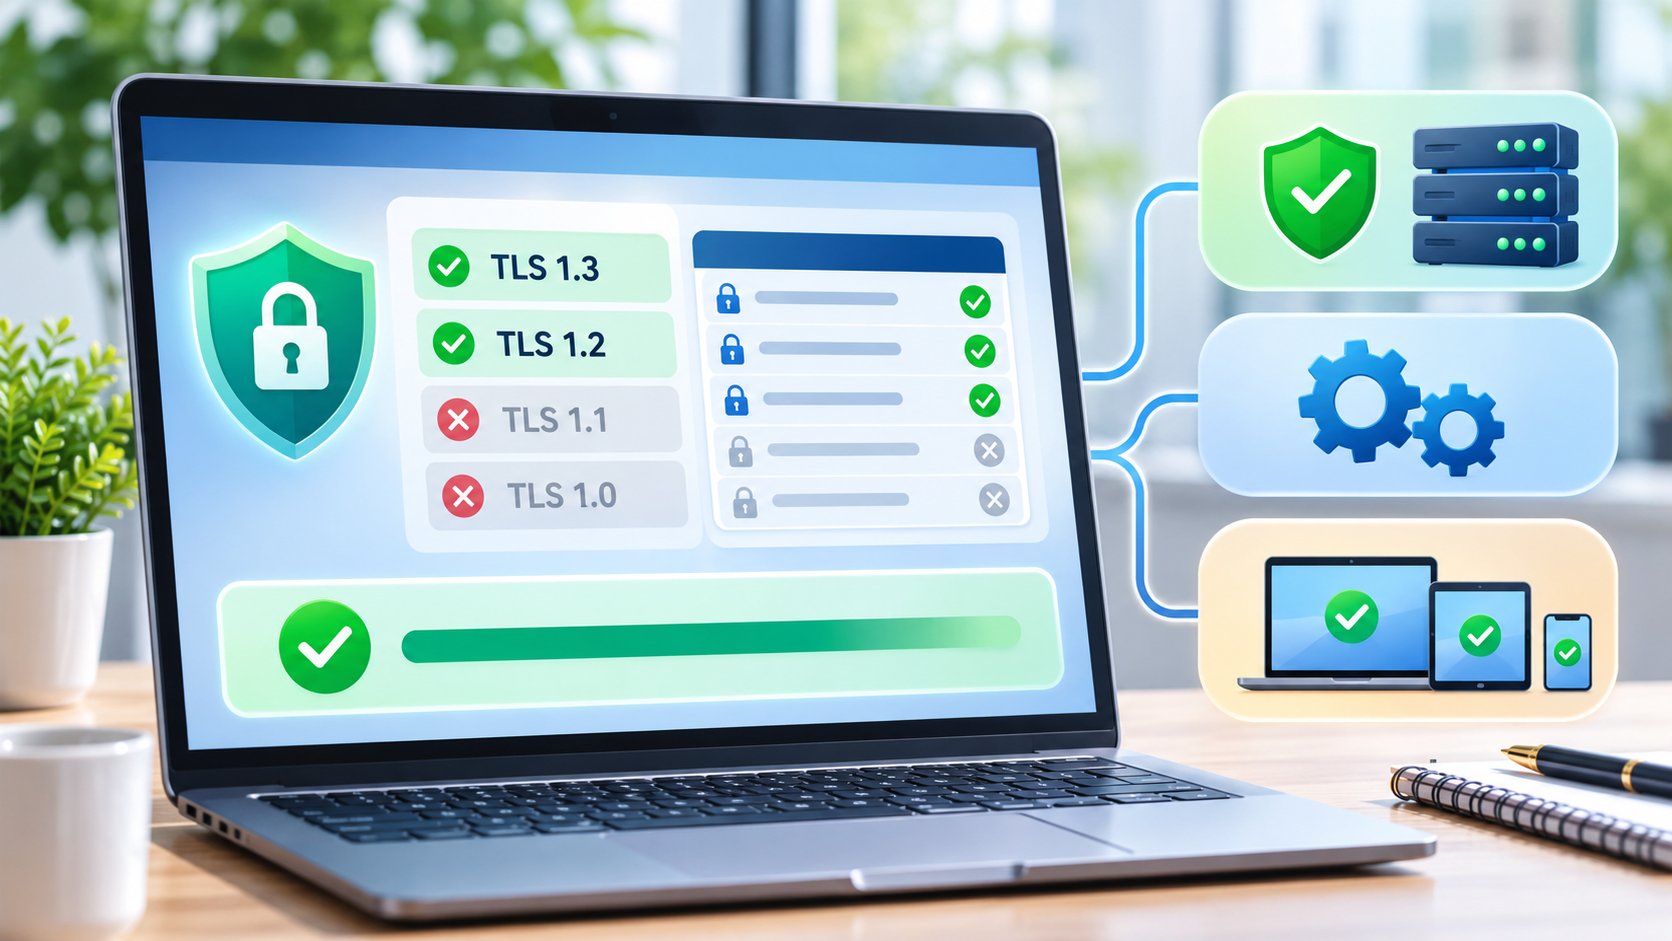
Kiểm tra phiên bản TLS website không chỉ nhằm xác định máy chủ có hỗ trợ TLS 1.2 hoặc TLS 1.3 hay không. Một đánh giá hữu ích cần làm rõ ít nhất bốn yếu tố:
- Giao thức TLS nào được máy chủ chấp nhận.
- Bộ mã hóa nào có thể được thương lượng trong từng phiên bản TLS.
- Chứng chỉ và chuỗi chứng chỉ có được phía máy khách xác minh hay không.
- Cấu hình có phù hợp với trình duyệt, hệ điều hành, ứng dụng và thiết bị thực tế đang truy cập website hay không.
TLS hoạt động trước khi máy chủ trả về nội dung HTTP. Vì vậy, một website chuyển hướng đúng hoặc tải được trang chủ chưa đủ để kết luận cấu hình TLS an toàn. Nếu cần rà soát toàn bộ quá trình triển khai, nên đối chiếu thêm nền tảng HTTPS và checklist chuyển đổi an toàn.
Cũng cần phân biệt ba khái niệm thường bị nhầm lẫn:
- Phiên bản giao thức: TLS 1.2, TLS 1.3 hoặc các phiên bản cũ hơn.
- Cipher suite: tập hợp thuật toán dùng trong quá trình thiết lập và bảo vệ kết nối.
- Chứng chỉ số: giúp máy khách xác minh danh tính máy chủ; đây không phải là cipher suite.
Chuẩn bị trước khi kiểm tra
Xác định đúng điểm kết thúc TLS
TLS có thể kết thúc tại máy chủ web, reverse proxy, bộ cân bằng tải, CDN hoặc một lớp bảo vệ nằm phía trước máy chủ gốc. Kết quả kiểm tra tên miền công khai phản ánh cấu hình của điểm kết thúc TLS mà người dùng tiếp cận, không nhất thiết phản ánh cấu hình trực tiếp trên máy chủ gốc.
Trước khi kiểm tra, nên ghi nhận:
- Tên miền và tên miền phụ cần đánh giá.
- Cổng HTTPS đang sử dụng, thông thường là 443 nhưng có thể khác.
- Website có sử dụng proxy, CDN hoặc bộ cân bằng tải hay không.
- Hệ thống có cả IPv4 và IPv6 hay không.
- Nhóm máy khách cần duy trì, chẳng hạn trình duyệt hiện đại, ứng dụng di động cũ, thiết bị nhúng hoặc phần mềm tích hợp qua API.
Mỗi tên miền phụ có thể trỏ tới hạ tầng khác nhau. Không nên lấy kết quả của một tên miền để suy ra toàn bộ hệ thống.
Kiểm tra từ nhiều vị trí hợp lý
Tường lửa, chính sách mạng, định tuyến IPv4/IPv6 và cấu hình theo khu vực có thể khiến kết quả khác nhau. Nếu hệ thống phục vụ nhiều khu vực hoặc đi qua nhiều lớp trung gian, nên kiểm tra từ mạng bên ngoài hạ tầng và từ các môi trường đại diện cho người dùng thật.
Kết quả từ một máy kiểm tra cũng phụ thuộc vào thư viện TLS và kho chứng chỉ trên chính máy đó. Một lần bắt tay thất bại chưa chắc chứng minh máy chủ không hỗ trợ giao thức đang thử.
Kiểm tra TLS 1.2 và TLS 1.3
Quan sát kết nối đang được thương lượng
Trình duyệt thường cho phép xem giao thức và cipher suite của kết nối hiện tại trong phần thông tin bảo mật hoặc công cụ dành cho nhà phát triển. Phương pháp này thuận tiện để xác nhận phiên làm việc thực tế, nhưng chỉ cho biết phương án đã được thương lượng, không liệt kê toàn bộ giao thức và bộ mã hóa máy chủ hỗ trợ.
Ví dụ, nếu trình duyệt hiển thị TLS 1.3 thì có thể kết luận trình duyệt đó đã thương lượng TLS 1.3 trong lần truy cập hiện tại. Không thể từ đó suy ra TLS 1.2 đã bị tắt hoặc mọi thiết bị đều sẽ nhận TLS 1.3.
Kiểm tra bằng OpenSSL
Có thể chủ động yêu cầu một phiên bản giao thức cụ thể bằng openssl s_client. Ví dụ với tên miền dành cho minh họa example.com:
openssl s_client -connect example.com:443 -servername example.com -tls1_2 </dev/null
Để thử TLS 1.3:
openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null
Tham số -servername gửi tên máy chủ qua SNI. Nếu bỏ tham số này, máy chủ dùng chung địa chỉ IP có thể trả về chứng chỉ hoặc cấu hình mặc định không thuộc tên miền cần kiểm tra.
Trên môi trường không hỗ trợ cú pháp chuyển hướng `